Administrace
Role a oprávnění
Pochopte vestavěné úrovně přístupu a nastavte vlastní role organizace.
- Kdo má přístup
- Uživatelé s oprávněním správy.
- Kde funkci najdete
- Zabezpečení a audit > Role a oprávnění.
Krok za krokem
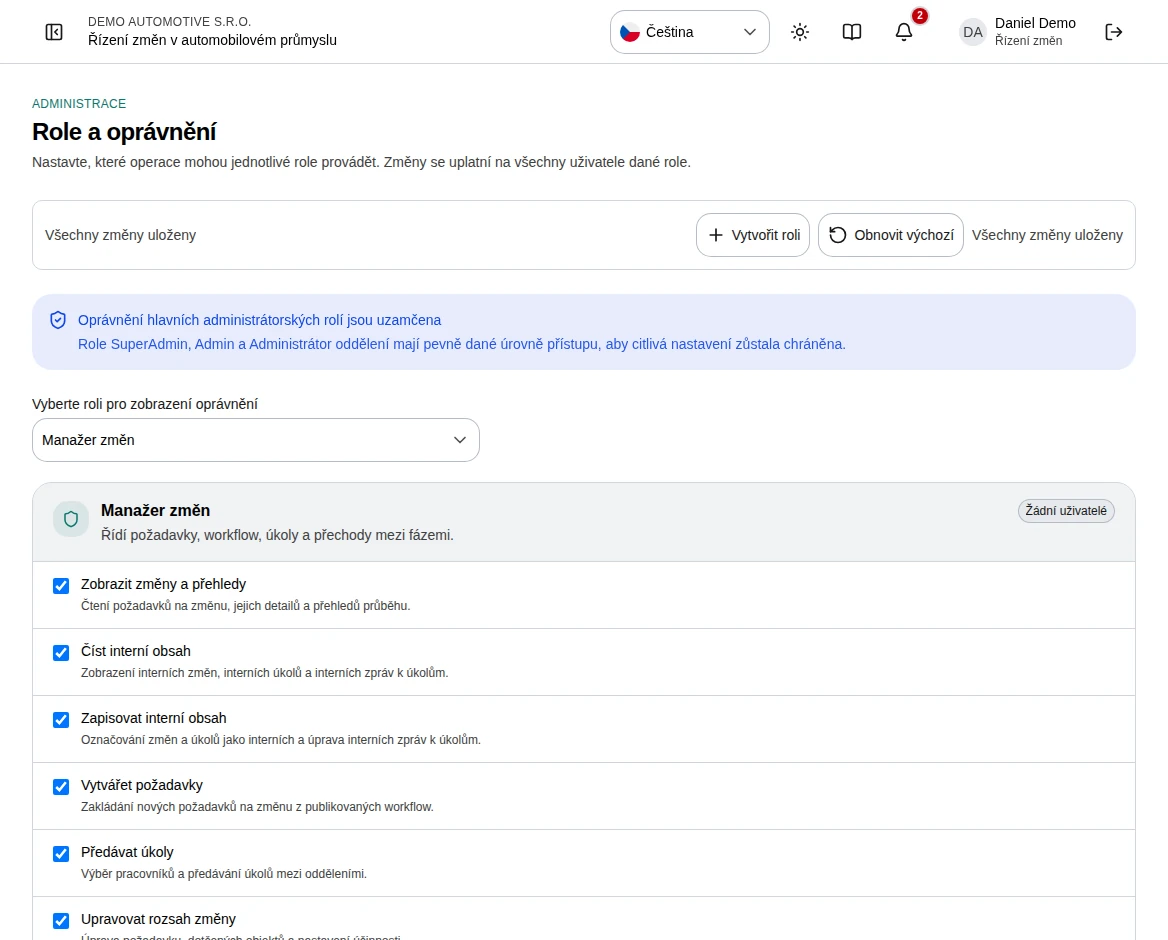
Vyberte roli a projděte popis, uživatele a oprávnění.
Rozlišujte běžné čtení, čtení interního obsahu a zápis interního obsahu.
U upravitelné role povolte jen potřebné operace požadavků, úkolů, schvalování a správy. Počkejte na uložení.
Volbou Vytvořit roli zadejte název, popis a počáteční oprávnění vlastní role. Volbou Smazat roli odstraníte kteroukoli roli kromě SuperAdmina, pokud k ní není přiřazen žádný uživatel. Smazaná role se odstraní trvale.
Přiřaďte roli lidem v části Uživatelé a oddělení. Výchozí nastavení obnovujte pouze záměrně.
 Zvětšit snímek
Co je dobré vědět
Administrátorské role
SuperAdmin má plnou kontrolu včetně společnosti a workflow. Admin spravuje uživatele, oddělení, notifikace, role a audit interakcí, ale ne nastavení společnosti a workflow. Department Admin začíná s přístupem pouze ke čtení. Uzamčen je jen SuperAdmin; oprávnění rolí Admin a Department Admin lze upravit jako u ostatních rolí. Nastavení společnosti a workflow zůstávají vždy jen pro SuperAdmina.
Procesní role
Change manager, Approver, Contributor, Viewer a vlastní role popisují procesní odpovědnosti. Vždy ověřte konkrétní oprávnění, protože upravitelné role může organizace změnit.
Interní obsah
Čtení a zápis interního obsahu jsou samostatná oprávnění. Platí pro interní požadavky, úkoly a související omezená data; samotná znalost odkazu přístup nezajistí.